Introduction
Dans le contexte de l’explosion du volume de vulnérabilités découvertes dernièrement par des outils d’intelligence artificielle, et du matraquage médiatique en lien avec les risques inhérents, un article sur l’approche moderne de la gestion des vulnérabilités me semble être d’actualité.
Cet article va donc aborder la stratégie moderne à utiliser en gestion des risques.
La gestion des vulnérabilités
Traditionnellement, la gestion des vulnérabilités repose sur le score CVSS, basé uniquement sur la gravité technique.
Utilisée seule, cette approche est aujourd’hui dépassée : la méthode recommandée repose sur une approche dynamique, fondée sur le risque réel et tenant compte du contexte d’affaires.
En 2022, Gartner a introduit le concept de Continuous Threat Exposure Management (CTEM), un programme qui permet d’évaluer l’exposition globale au risque en tenant compte de plusieurs intrants, et pas uniquement des vulnérabilités logicielles.
Parmi ces intrants, on retrouve :
- Les CVE classiques ;
- Les mauvaises configurations d’infrastructure sur site et/ou infonuagique ;
- Les problèmes d’identités et de privilèges excessifs ;
- L’accessibilité et la viabilité des chemins d’attaque réels vers les actifs critiques.
La gestion des vulnérabilités basée sur le risque (RBVM)
La gestion des vulnérabilités basée sur le risque s’appuie sur des indicateurs comme le CVSS, l’EPSS, le catalogue KEV de la CISA et la méthode SSVC. Elle s’inscrit naturellement dans les cinq étapes du cadre CTEM de Gartner :
Définition du périmètre : identifier la surface d’exposition interne (sur site) et externe (Internet), évaluer la posture des services infonuagiques et sur site, et définir les actifs et processus critiques à protéger.
Découverte : recenser de manière exhaustive les actifs, les expositions, les vulnérabilités, les erreurs de configuration et le shadow IT rattachés au périmètre défini.
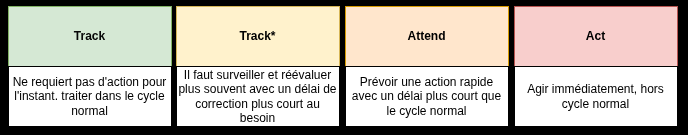
Priorisation : selon le contexte, déterminer l’action à mener pour chacune des vulnérabilités identifiées, par exemple avec la méthode SSVC.
Validation : vérifier concrètement si une vulnérabilité est réellement exploitable dans l’environnement et si les contrôles de sécurité en place sont efficaces.
Mobilisation : obtenir l’adhésion des équipes concernées et lancer le traitement, que ce soit par le déploiement de correctifs, l’ajout de contrôles compensatoires ou l’acceptation formelle du risque.
La méthode SSVC
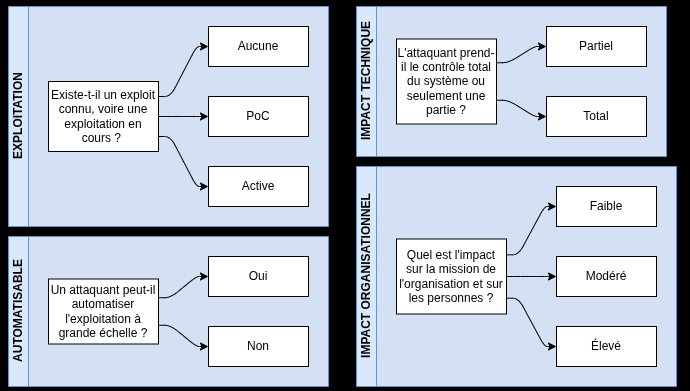
La méthode SSVC repose sur un arbre de décision, par exemple de ce type-là :
Selon les réponses aux questions, voici les décisions possibles :
Les référentiels de confiance
Pour en savoir plus, référez-vous aux guides et directives officiels du NIST et de la CISA.
CISA - BOD 26-04 : Se compose de deux directives pour prioriser et corriger les vulnérabilités selon le risque réel. La [1re] porte sur la priorisation des mises à jour de sécurité selon le risque et la [2e] est le guide de mise en œuvre.
NIST SP 800-30 Rev.1 : Un guide pour mener des évaluations de risques sur les systèmes d’information.
NIST SP 800-40 Rev.4 : Un guide pour planifier la gestion des correctifs à l’échelle de l’organisation.
Stakeholder-Specific Vulnerability Categorization (SSVC) : Une méthode d'analyse des vulnérabilités qui tient compte de l’état d’exploitation et des impacts sur la sécurité, avec comme objectif de prioriser la remédiation selon une décision adaptée au contexte.
L’outil maison Vigie CVE | EPSS
Chez Vollenberg Inc., notre philosophie repose sur le développement d’outils alignés avec nos besoins d’affaires.
Nous avons donc conçu Vigie CVE | EPSS, une solution parfaite pour faire notre vigie stratégique des vulnérabilités.
Bien évidemment, les principaux éditeurs du marché intègrent désormais nativement ces indicateurs au sein de leurs solutions.
Conclusion
👉 Si votre organisation utilise la gestion des vulnérabilités basée sur le risque (RBVM) avec la méthode SSVC pour prioriser la remédiation de vos vulnérabilités, félicitations : vous avez une maturité qui permet une correction réactive et moderne !
👉 Pour les autres, je vous recommande d’évaluer cette approche, car elle propose un modèle opérationnel continu, axé sur la réalité de la menace, qui permet de corriger rapidement les vulnérabilités réellement exploitées et/ou exploitables présentes dans votre organisation. Par convention, ce modèle s’opérationnalise au travers d’un VOC (Vulnerability Operations Center), complémentaire au SOC (Security Operations Center).
👉 Vollenberg Inc. est en mesure de vous aider à développer un cadre de gouvernance adapté à la gestion des vulnérabilités et des risques. Contactez-nous dès aujourd’hui
Commentaires et Discussion
Partagez et discutez
💬 Je suis Yannick Vollenberg, si vous souhaitez participer à la discussion sur les réseaux sociaux. C'est le meilleur moyen de me faire part de vos commentaires et de partager l'article.